Les cookies tiers sont en train de disparaître.
Le tracking publicitaire, lui, est toujours bien vivant.
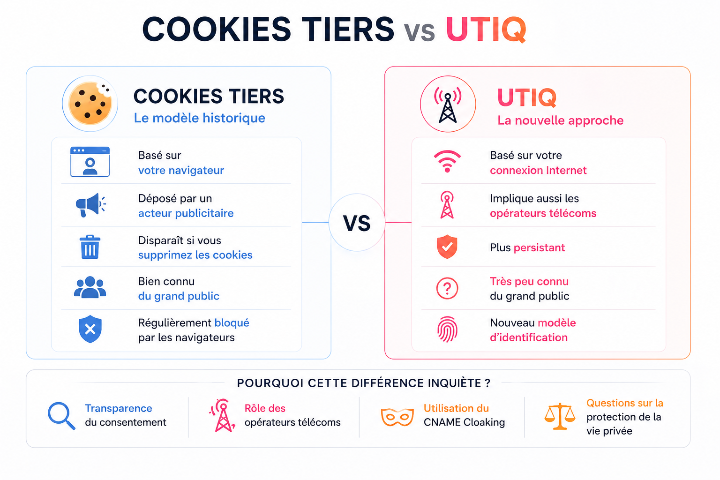
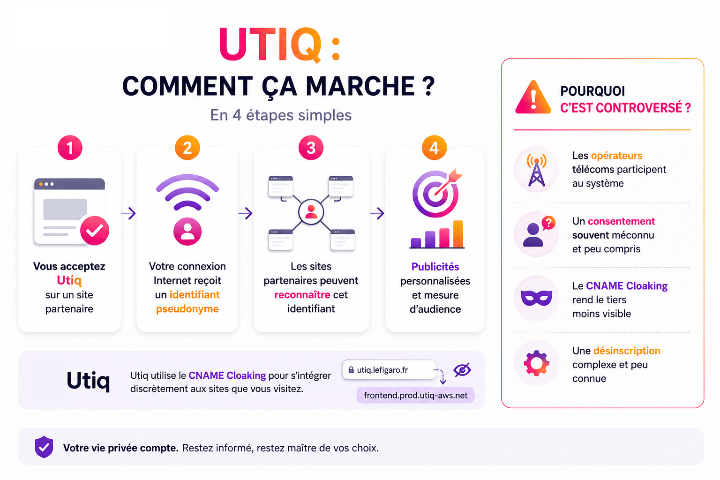
Depuis plusieurs mois, une technologie appelée Utiq se déploie discrètement sur de nombreux sites européens. Son objectif : permettre aux annonceurs de continuer à reconnaître les internautes à travers un identifiant associé à leur connexion Internet.
Pour ses promoteurs, il s’agit d’une solution plus transparente et plus respectueuse de la vie privée.
Pour ses détracteurs, c’est au contraire l’illustration d’une tendance plus large : celle d’une industrie publicitaire qui cherche de nouveaux moyens de contourner les limitations imposées aux cookies tiers.
Le sujet est suffisamment sensible pour attirer l’attention de chercheurs en cybersécurité, de défenseurs de la vie privée et d’autorités de protection des données.
Pourquoi cette technologie suscite-t-elle autant de débats ? Quel rôle jouent réellement les opérateurs télécoms ? Les utilisateurs comprennent-ils ce qu’ils acceptent ? Et comment vérifier si l’on est concerné ?
Décryptage et explications pour vous protéger.
Le pistage publicitaire : retour sur la réglementation européenne
Le débat autour d’Utiq ne peut être compris sans revenir sur l’évolution de la réglementation européenne.
Dès 2002, la directive ePrivacy impose que les utilisateurs soient informés avant le dépôt de certains traceurs sur leurs appareils. Le RGPD, entré en application en 2018, renforce ensuite cette logique en exigeant que le consentement soit libre, spécifique, éclairé et univoque.
En France, la CNIL a progressivement durci sa doctrine. Les éditeurs de sites doivent désormais permettre aux internautes de refuser les cookies aussi facilement qu’ils peuvent les accepter. Le consentement implicite n’est plus considéré comme valide et les entreprises doivent être capables de démontrer qu’un accord a effectivement été donné.
Cette évolution réglementaire a profondément fragilisé le modèle économique historique de la publicité ciblée.
La fin annoncée des cookies tiers
Pendant près de vingt ans, les cookies tiers ont permis aux plateformes publicitaires de suivre les internautes d’un site à l’autre afin de construire des profils publicitaires détaillés.
Mais plusieurs évolutions ont remis ce système en question :
• le renforcement de la réglementation européenne ;
• les restrictions imposées par Safari et Firefox ;
• la disparition progressive des cookies tiers dans les principaux navigateurs ;
• une défiance croissante des internautes envers le tracking publicitaire.
Face à cette situation, l’industrie publicitaire a lancé une course aux alternatives. Utiq est l’une des réponses les plus ambitieuses à cette transformation.
Utiq, l’alternative portée par les opérateurs télécoms
Utiq est une entreprise fondée par plusieurs grands opérateurs européens, dont Orange, Vodafone, Deutsche Telekom et Telefónica. Son ambition est de proposer une alternative aux cookies tiers en s’appuyant sur un identifiant publicitaire pseudonymisé, généré après le consentement de l’utilisateur.
Contrairement aux mécanismes traditionnels de tracking reposant principalement sur le navigateur, Utiq s’appuie en partie sur l’infrastructure des opérateurs télécoms pour permettre aux annonceurs de reconnaître un utilisateur sur les sites partenaires et de mesurer l’efficacité de leurs campagnes publicitaires.
En France, le dispositif est compatible avec plusieurs opérateurs majeurs, parmi lesquels Orange, SFR, Bouygues Telecom, Sosh, RED by SFR et Free, selon le type de connexion (mobile ou fixe). Cette implication directe des opérateurs constitue l’une des principales spécificités du modèle Utiq.
Selon l’entreprise, cette approche permettrait d’offrir une publicité ciblée plus transparente, plus respectueuse de la vie privée et mieux contrôlée par les utilisateurs que les méthodes historiques basées sur les cookies tiers.
C’est précisément cette promesse qui fait aujourd’hui débat.
Pourquoi Utiq suscite-t-il autant de critiques ?
Une frontière brouillée entre télécommunications et publicité
La première critique concerne la gouvernance du système.
Les opérateurs télécoms occupent historiquement une position particulière dans l’écosystème numérique. Ils fournissent l’accès au réseau et entretiennent une relation contractuelle directe avec leurs abonnés.
Avec Utiq, ces mêmes acteurs deviennent également des intermédiaires de l’identification publicitaire.
Même si Utiq affirme ne pas partager directement les données personnelles des abonnés avec les annonceurs, cette évolution soulève une question fondamentale :
Les infrastructures réseau doivent-elles devenir des infrastructures publicitaires ?
Pour de nombreux observateurs, le véritable sujet n’est pas tant la technologie utilisée que le changement de rôle des opérateurs eux-mêmes.
Un déficit de transparence
La plupart des internautes savent aujourd’hui ce qu’est un cookie.
En revanche, très peu connaissent Utiq.
Or, sur de nombreux sites partenaires, l’activation d’Utiq apparaît au sein des interfaces de consentement aux côtés de dizaines d’autres partenaires publicitaires.
D’un point de vue juridique, la question devient alors celle du consentement éclairé.
Un utilisateur comprend-il réellement :
• ce qu’est Utiq ;
• le rôle de son opérateur télécom ;
• la nature de l’identifiant généré ;
• les conséquences de son acceptation ?
L’existence d’un consentement n’est pas nécessairement remise en cause. En revanche, la qualité de l’information délivrée aux utilisateurs fait aujourd’hui débat.
Le sujet sensible du CNAME Cloaking
Une autre critique concerne la manière dont Utiq est intégré sur certains sites.
Plusieurs médias utilisent des sous-domaines tels que :
Ces sous-domaines pointent ensuite vers l’infrastructure technique d’Utiq.
Cette approche, connue dans l’industrie sous le nom de CNAME Cloaking, consiste à faire apparaître un service tiers comme s’il appartenait directement au site visité.
La technique n’est pas illégale en elle-même. Elle est utilisée depuis plusieurs années pour différentes raisons techniques.
Cependant, ses détracteurs estiment qu’elle complique l’identification des trackers par certains outils de protection de la vie privée et réduit la visibilité de l’intermédiaire réellement impliqué dans le traitement.
Des identifiants plus persistants que de simples cookies
La documentation d’Utiq indique explicitement l’utilisation de plusieurs mécanismes destinés à conserver des informations d’identification et de consentement.
L’objectif affiché est d’éviter de recréer systématiquement un nouvel identifiant à chaque visite.
Pour les défenseurs de la vie privée, cette persistance constitue précisément l’un des sujets de préoccupation.
L’argument avancé est simple : remplacer les cookies tiers n’a de sens que si les nouvelles méthodes réduisent réellement les capacités de suivi.
Or, lorsqu’un identifiant est conçu pour rester stable dans le temps, certains considèrent que le problème fondamental demeure.
Le cas particulier des connexions partagées
Autre sujet rarement évoqué dans les débats sur la publicité ciblée : la connexion Internet fixe.
Certaines documentations partenaires indiquent que, dans le cadre d’une connexion résidentielle, plusieurs membres d’un même foyer peuvent être associés à la même connexion utilisée pour générer l’identifiant publicitaire.
Cette situation diffère fortement des mécanismes traditionnels basés sur un navigateur ou un appareil individuel.
Elle pose une question inédite :
Le consentement est-il réellement individuel lorsque plusieurs personnes utilisent la même connexion Internet ?
Le point le plus sensible : la révocation du consentement
Le RGPD prévoit un principe fondamental : retirer son consentement doit être aussi simple que le donner.
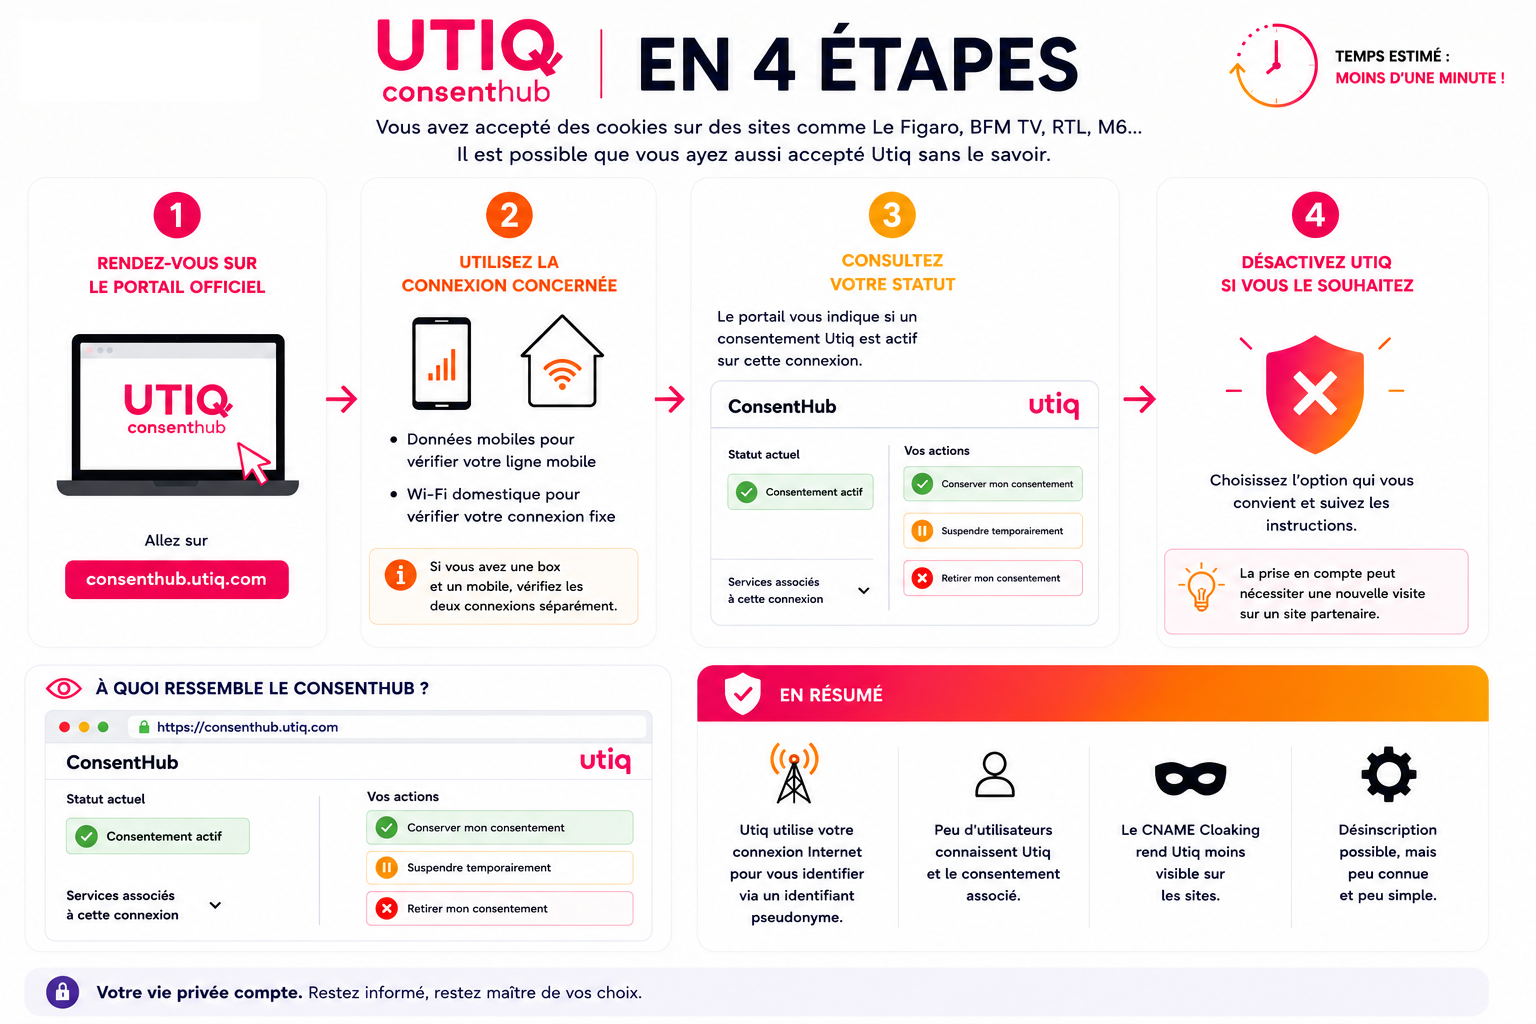
Utiq met en avant son portail dédié, le ConsentHub, qui permet aux utilisateurs de consulter et de gérer leurs préférences.
Sur le papier, cette centralisation constitue même un argument positif.
Dans la pratique, plusieurs critiques émergent :
• l’utilisateur doit connaître l’existence du portail ;
• il doit comprendre que son consentement est lié à Utiq ;
• il doit parfois effectuer des démarches distinctes pour sa connexion mobile et sa connexion fixe ;
• certains paramètres ne sont pas directement accessibles depuis le site où le consentement a été initialement donné.
Le débat porte donc moins sur l’existence d’un mécanisme de retrait que sur sa visibilité et sa simplicité d’utilisation.
Comment vérifier et gérer son consentement Utiq ?
Pour les utilisateurs souhaitant savoir s’ils ont donné leur accord à Utiq, le premier réflexe consiste à consulter le portail officiel :
https://consenthub.utiq.com
Depuis ce portail, il est possible de :
• vérifier l’état de son consentement ;
• suspendre ou retirer son accord ;
• gérer séparément certaines connexions fixes ou mobiles selon les cas.
Les utilisateurs les plus soucieux de leur confidentialité peuvent également compléter cette démarche avec :
• un bloqueur de contenu comme uBlock Origin ;
• des listes de filtres spécifiques bloquant les domaines Utiq ;
• un navigateur limitant le tracking ;
• un VPN, qui réduit certaines capacités d’identification liées à l’adresse IP.
Ces outils ne remplacent toutefois pas la gestion du consentement lorsqu’un utilisateur a déjà accepté le dispositif.
Une controverse révélatrice de l’avenir de la publicité numérique
L’affaire Utiq dépasse largement le cas d’une seule entreprise.
Elle révèle une tension croissante entre deux objectifs contradictoires : préserver le financement de nombreux services en ligne grâce à la publicité ciblée tout en répondant aux exigences croissantes de protection de la vie privée.
La disparition progressive des cookies tiers n’a pas mis fin à la course à l’identification des internautes. Elle a simplement ouvert une nouvelle phase d’innovation où chaque solution revendique un meilleur équilibre entre performance publicitaire et respect des utilisateurs.
La question reste ouverte : une technologie peut-elle être considérée comme plus respectueuse de la vie privée simplement parce qu’elle remplace les cookies, ou faut-il également s’interroger sur son niveau réel de transparence, de contrôle et de gouvernance ?
C’est précisément sur ce terrain que se joue aujourd’hui le débat autour d’Utiq.
Pendant longtemps, les programmes IAM ont été pensés comme des assemblages d’outils.
Un annuaire d’un côté. Un SSO de l’autre. Un PAM à part. Et, au milieu, une gouvernance des identités souvent perçue comme un sujet de conformité, utile pour les campagnes de revue d’accès, mais loin des décisions d’accès réelles.
Cette lecture ne tient plus.
Aujourd’hui, les entreprises doivent gérer des collaborateurs, des prestataires, des comptes techniques, des API, des machines, des partenaires, demain des agents IA. Dans ce contexte, l’identité ne peut plus être un stock d’informations recopiées d’un système à l’autre. Elle doit devenir une capacité d’orchestration.
C’est là que l’IAG change de statut.
Non plus simple outil de gouvernance documentaire.
Non plus simple moteur de workflow joiner-mover-leaver.
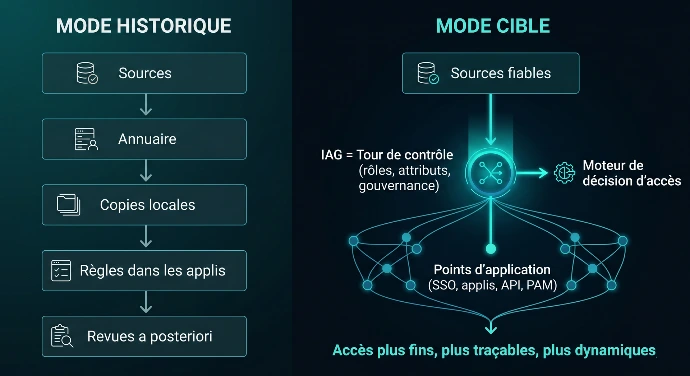
Mais véritable tour de contrôle de l’identité.
Le vrai problème : trop de décisions d’accès sont encore dispersées
Dans beaucoup d’organisations, les droits sont encore décidés ou reconstruits à plusieurs endroits :
dans les applications ;
dans des groupes techniques ;
dans des règles locales peu documentées ;
dans des scripts ;
parfois même dans des fichiers Excel.
Résultat : les rôles dérivent, les exceptions s’accumulent, les revues d’accès deviennent pénibles, et personne ne sait vraiment où se prend la décision.
Le coût de cette situation n’est pas seulement technique. Il est aussi opérationnel et métier :
les onboardings ralentissent ;
les retraits d’accès prennent trop de temps ;
les projets redéveloppent leur propre logique d’habilitation ;
le privilège reste souvent trop permanent ;
les audits révèlent surtout une absence de lisibilité.
Le sujet n’est donc plus seulement “qui a accès à quoi ?”.
Le vrai sujet est : où s’organise l’intelligence de l’accès ?
L’IAG comme point de contrôle, pas seulement comme point de passage
Chez Ariovis, nous défendons une idée simple : l’IAG doit redevenir central, mais pas centralisateur.
La nuance est essentielle.
Il ne s’agit pas de faire de l’IAG un monolithe qui stocke tout, réplique tout et décide de tout.
Il s’agit d’en faire le point où l’on structure, qualifie et gouverne l’information d’identité utile aux décisions.
Autrement dit, l’IAG devient la couche qui :
consolide les bonnes données ;
qualifie les rôles, attributs et relations utiles ;
met en cohérence les règles de gouvernance ;
éclaire les décisions d’accès ;
prépare l’automatisation ;
et alimente, au bon moment, les bons mécanismes d’application.
C’est une logique de tour de contrôle : elle n’ouvre pas toutes les portes elle-même, mais elle permet que les bonnes décisions soient prises, au bon endroit, avec le bon niveau de contexte.
Sortir d’une logique de réplication
L’un des héritages les plus coûteux de l’IAM historique, c’est la copie.
On copie l’identité dans les applications.
On copie les rôles dans des annuaires secondaires.
On copie les attributs dans des bases locales.
Puis on essaie de réconcilier l’ensemble.
Cette approche donne une illusion de maîtrise, mais elle produit surtout de la dette.
À l’inverse, une approche moderne consiste à considérer l’identité comme une information orchestrée, consommée dynamiquement selon les usages. L’enjeu n’est plus d’avoir partout la même copie, mais d’avoir partout la bonne décision, fondée sur une information fiable, gouvernée et exploitable.
C’est précisément ce basculement qui permet de passer d’un IAM centré sur la réplication à un IAM centré sur l’orchestration.
Le trio à clarifier : information, décision, application
Une architecture d’identité mature distingue clairement trois rôles.
D’abord, il faut un endroit où l’on prépare l’information utile : rôles, attributs, statut, contexte, relations, signaux, périmètres.
Ensuite, il faut un endroit où l’on prend la décision d’accès.
Enfin, il faut un endroit où cette décision est appliquée.
Tant que ces trois responsabilités restent mélangées, l’organisation subit :
des règles incohérentes ;
des circuits opaques ;
des exceptions difficiles à gouverner ;
une explosion du RBAC ;
et des intégrations fragiles.
Quand elles sont clarifiées, l’IAG peut pleinement jouer son rôle : devenir le point d’information gouverné qui nourrit des décisions plus fines, plus auditables et plus évolutives.
Pourquoi cela change aussi le PAM et l’Access Management
Penser l’IAG comme tour de contrôle change immédiatement la lecture de deux autres domaines : l’Access Management et le PAM.
Côté Access Management
L’authentification ne suffit plus.
Le SSO, le MFA ou l’accès conditionnel ne créent de valeur que s’ils s’appuient sur un contexte d’identité propre, gouverné et exploitable.
Une politique d’accès n’est intelligente que si elle sait lire :
le bon statut utilisateur ;
le bon rôle ;
le bon niveau de risque ;
la bonne relation à la ressource ;
le bon contexte d’exécution.
Sans cette colonne vertébrale, l’Access Management reste performant sur le front door, mais limité sur la finesse réelle des décisions.
Côté PAM
Le privilège ne peut plus être géré uniquement comme un coffre et une session.
Bien sûr, les fondamentaux restent nécessaires : contrôle, traçabilité, rotation, supervision.
Mais ils ne suffisent plus dans un monde où l’on cherche à réduire le privilège permanent, à introduire du JIT, à mieux gouverner les comptes techniques, et à articuler les accès sensibles avec le reste du modèle d’identité.
Là encore, l’IAG a un rôle clé : qualifier les populations, structurer les droits, identifier les zones grises, soutenir les scénarios de privilège dynamique, et rendre le PAM plus lisible dans une architecture globale.
Le bénéfice concret : moins de dette, plus de cohérence
Quand l’IAG joue vraiment son rôle de tour de contrôle, les bénéfices sont très concrets.
Les projets redéveloppent moins de logique locale.
Les raccordements sont plus simples.
Les revues d’accès deviennent plus pertinentes.
Les scénarios JML sont plus robustes.
Les cas de privilège sont mieux gouvernés.
Les trajectoires Zero Trust deviennent enfin praticables.
Surtout, l’entreprise gagne ce qui manque le plus souvent dans les programmes IAM : de la lisibilité.
Et en IAM, la lisibilité n’est pas un luxe.
C’est une condition de la sécurité durable.
Ce que nous observons sur le terrain
Dans les programmes que nous accompagnons, le vrai déclic n’arrive pas quand une organisation ajoute un outil de plus.
Il arrive quand elle commence à poser les bonnes questions :
quelle information d’identité doit être gouvernée ici ?
quelle décision doit être prise là ?
quel composant applique réellement l’accès ?
où se trouvent les duplications inutiles ?
quels privilèges peuvent devenir temporaires ?
quels usages justifient une autorisation plus fine ?
À partir de là, le programme IAM cesse d’être un catalogue de briques.
Il devient une trajectoire d’architecture.
Et c’est exactement à cet endroit qu’Ariovis apporte le plus de valeur : transformer un paysage d’identité fragmenté en lecture claire, progressive et exploitable.
Cliquez sur l’image pour l’agrandir
En conclusion
L’IAG ne doit plus être regardée comme un sujet annexe de conformité.
Elle peut devenir la tour de contrôle qui redonne de la cohérence à l’ensemble : identité, accès, autorisation et privilèges.
Pas pour tout centraliser.
Pas pour complexifier.
Mais pour remettre de l’ordre dans la façon dont l’entreprise décide, applique et gouverne les accès.
Dans un monde où l’identité devient le point de passage de presque tout, cette évolution n’est plus un raffinement d’architecte.
Pendant des années, le Privileged Access Management (PAM) a fait bande à part. Un sujet critique, certes, mais cantonné à sa bulle technique. Entre spécialistes, on y parlait coffres-forts, gestion des secrets, sessions et traçabilité. Cette approche silotée a eu ses heures de gloire : elle a permis de colmater les brèches les plus évidentes et de reprendre la main sur les accès à hauts risques.
Mais aujourd’hui, le modèle s’essouffle. Sécuriser l’exécution ne suffit plus ; il faut gouverner le privilège.
Le privilège persistant : la véritable épée de Damoclès
Le véritable risque cyber ne réside plus tant dans l’existence des droits d’administration que dans leur persistance. Nous faisons face à une prolifération silencieuse au sein des systèmes d’information : des comptes actifs en permanence, des droits élevés accordés « au cas où », ou encore des habilitations sensibles héritées d’un ancien poste et confortablement oubliées.
Le danger est devenu une question de durée et de banalisation. C’est ici que le PAM historique capitule. S’il excelle à verrouiller l’accès à un instant T, il reste structurellement aveugle dès qu’il s’agit de questionner la légitimité de ce droit dans le temps. Sans une gouvernance globale, l’outil protège le flux, mais ne transforme pas le modèle d’accès.
La conviction Ariovis : réintégrer le privilège dans le flux de l’identité
Le privilège n’est pas une couche annexe en bout de chaîne : c’est une composante native du cycle de vie de l’identité. Un accès sensible ne doit plus être pensé comme une simple session technique à ouvrir, mais comme un droit à justifier, une durée à contraindre et un contexte à évaluer.
Ce changement de paradigme fait basculer la sécurité d’un modèle statique — générateur de dette d’habilitation et de surface d’exposition — vers un modèle dynamique. C’est tout l’enjeu des stratégies Just-in-Time (JIT) et du Zero Standing Privilege (ZSP) : supprimer les droits permanents pour ne les activer que lorsque la situation business ou technique l’exige.
Cliquez sur l’image pour l’agrandir
L’interconnexion indispensable : IAG et Access Management
Pour opérer cette bascule, le PAM doit cesser de jouer en solo et s’orchestrer avec les deux autres piliers de l’IAM :
L’IAG (Identity Governance & Administration) : Elle apporte la couche de sens et de conformité. Qui est l’utilisateur ? Quel est son rôle réel ? Quelle logique métier justifie son élévation ? Sans l’IAG, le PAM contrôle, mais ne justifie rien.
L’Access Management : Il fournit l’intelligence contextuelle en temps réel. Depuis quel environnement la demande émane-t-elle ? Avec quel niveau de confiance et quels signaux de risque ?
Moderniser son bastion sans revoir son modèle d’accès global est un leurre fréquent. On se retrouve alors avec une technologie rutilante, mais des processus flous et des exceptions permanentes. La vraie maturité consiste à lier l’authentification, le contexte et le contrôle.
Vers une cyber-maturité transformante
En décloisonnant le PAM, l’entreprise bascule d’une posture défensive à une dynamique de transformation. Les privilèges dormants s’effacent, les revues d’accès gagnent en lisibilité et la trajectoire Zero Trust devient enfin une réalité opérationnelle.
Le futur du PAM n’est pas dans l’autonomie, mais dans l’interconnexion maîtrisée. Traiter le privilège pour ce qu’il est vraiment — un droit sensible, éphémère par nature et hautement contextuel —, c’est là que se situe la frontière de la maturité cyber.
Conventions : Toutes les commandes sont exécutées en tant qu’utilisateur standard avec sudo quand l’élévation de privilèges est nécessaire.
Le répertoire d’installation est /opt/openidm/ (le zip extrait un dossier openidm/).
Étape 1 – Mise à jour du système
sudo apt update -y && sudo apt upgrade -y
Étape 2 – Installation de Java (Temurin JDK 17)
PingIDM 8 requiert JDK 17.0.3 ou supérieur. La doc officielle recommande Eclipse Temurin.
PostgreSQL nécessite des locales UTF-8 correctement configurées.
Étape 9 – Démarrer PingIDM
sudo su - openidm
cd /opt/openidm
./startup.sh
Sortie attendue :
Using OPENIDM_HOME: /opt/openidm
Using PROJECT_HOME: /opt/openidm
Using OPENIDM_OPTS: -Xmx2048m -Xms2048m ...
-> OpenIDM version "8.0.1"
OpenIDM ready
IDM écoute par défaut sur les ports 8080 (HTTP) et 8443 (HTTPS).
Note production : Configurez openidm.host dans boot.properties sur l’URL de votre déploiement, sinon les redirections vers /admin ne fonctionneront pas correctement.
Introduction : L’IAM, bien plus qu’une question technique
À l’ère de la transformation numérique, la gestion des identités et des accès (IAM) est souvent perçue comme un sujet réservé aux équipes IT. Pourtant, une cartographie IAM bien conçue est un levier stratégique pour les entreprises qui souhaitent concilier sécurité, conformité et performance. Comment ? En rendant visible l’invisible : les liens entre les identités, les droits d’accès et les objectifs métiers.
Exemple concret : Un groupe industriel a réduit de 40 % les délais d’intégration de ses équipes après une fusion en cartographiant ses accès selon les nouveaux processus métiers — un gain direct sur sa capacité à capitaliser sur la synergie post-acquisition, sans surcoût.
La cartographie IAM : Un outil au service de la performance business
Pourquoi cartographier son IAM ?
La cartographie IAM est une représentation dynamique des identités, des rôles, des droits d’accès et des flux au sein de votre système d’information. Son objectif : aligner la gestion des accès sur les enjeux métiers et en mesurer l’impact.
Enjeu Business
Apport de la cartographie IAM
Exemple concret
Impact mesurable
Croissance
Standardiser les accès pour les nouvelles filiales ou partenaires.
Un acteur du retail a déployé 8 enseignes en 3 mois (au lieu de 6) grâce à des profils d’accès préconfigurés.
Intégration 2x plus rapide.
Innovation
Sécuriser l’accès aux environnements cloud et aux données R&D.
Un laboratoire pharma a réduit de 70 % les demandes d’accès urgentes,
accélérant la mise sur marché.
Lancement de produits accéléré de 25 %.
Conformité
Faciliter les audits et réduire les risques de sanctions (RGPD, NIS2, etc.).
Une institution financière a cartographié les accès aux données clients sensibles par métier, évitant des pénalités coûteuses.
-40 % d’écarts détectés en audit.
Expérience collaborateur
Simplifier l’accès aux outils (SSO, délégation de droits).
Une ESN a mis en place un portail d’accès unifié, réduisant de 60 % les demandes de réinitialisation de mot de passe.
-50 % de tickets IT liés aux problèmes d’accès.
Maîtrise des coûts
Éliminer les comptes inutiles et optimiser les licences logicielles.
Un groupe logistique a identifié et désactivé 1 200 comptes inactifs,
libérant des licences sans achat supplémentaire.
Jusqu’à 20 % d’économies.
Comment construire une cartographie IAM alignée sur le business ?
6 étapes clés pour une IAM « Security meet Business »
Impliquer les métiers dès le départPourquoi ? Parce qu’une cartographie efficace commence par comprendre les processus critiques (ex. : vente, production, RH) et leurs besoins réels en accès.Bénéfice : Réduction des coûts cachés liés aux accès mal gérés.
Prioriser en fonction des enjeux stratégiquesQuestion clé : « Quels projets (digitalisation, expansion) seront accélérés par une IAM optimisée ? »Exemple : Une banque a priorisé l’accès aux données clients pour son projet de plateforme digitale, évitant des retards coûteux.
Cartographier les rôles métiers, pas les postesRésultat : Moins de doublons, moins de temps perdu à gérer des droits inutiles.
Visualiser les liens entre IAM et performanceExemple : Un schéma partagé entre DSI et RH a permis de réduire les délais d’intégration de 30 %, avec un impact direct sur la productivité.
Automatiser la gouvernanceAvantage : Des règles dynamiques (accès temporaires, revues automatiques) réduisent les coûts manuels.
Itérer et s’adapterObjectif : Une cartographie qui évolue avec la stratégie, sans investissements répétés.
Étude de cas : L’IAM au cœur de la transformation
Contexte : Un acteur de la logistique digitalise sa supply chain. Les accès fragmentés ralentissent la collaboration et génèrent des coûts évitables.
Solution :
Cartographie des rôles supply chain (ex. : « Approvisionneur Europe ») et de leurs besoins.
Automatisation des droits en fonction des événements métiers (ex. : ouverture d’un nouveau site).
Résultats :
Réduction de 30 % des délais de traitement des commandes.
Baisse de 60 % des erreurs liées aux droits manquants.
Économies significatives sur les licences et le support.
Conclusion : L’IAM, un accélérateur invisible mais puissant et rentable
Une cartographie IAM bien conçue est invisible pour les utilisateurs, mais visible pour la stratégie et le ROI. Elle permet de :
✅ Sécuriser sans freiner l’innovation, tout en réduisant les coûts cachés (licences, support, retards).
✅ Concilier conformité et agilité, en évitant les amendes et les risques opérationnels. ✅ Transformer les accès en levier de performance, avec un retour sur investissement mesurable (jusqu’à 300 % sur 2 ans pour les projets alignés).
Prochaine étape : Auditez votre maturité IAM avec notre grille d’analyse « Security meet Business » pour identifier vos gains potentiels.
Un enjeu stratégique pour les grandes organisations
Dans les grandes entreprises, la gestion manuelle des rôles conduit souvent à une accumulation d’accès difficiles à rationaliser et à des revues de plus en plus lourdes. Ces droits excessifs créent des risques de sécurité et compliquent la conformité RGPD et SOX. Cette problématique s’inscrit d’ailleurs pleinement dans une stratégie Zero Trust, où la maîtrise fine des accès conditionne la réduction de la surface d’attaque.
Le Role Mining automatisé permet d’analyser les autorisations existantes pour faire émerger des rôles plus cohérents et mieux alignés avec les usages réels. Cette approche aide à réduire les écarts d’accès et à accélérer les certifications.
Les défis de la gestion manuelle des rôles
Trop de rôles, trop de complexité
La création manuelle conduit rapidement à une prolifération difficile à maîtriser. Les rôles obsolètes s’accumulent, créant une dette de gouvernance difficile à résorber. Les équipes IT passent beaucoup de temps à certifier manuellement les accès.
Des rôles déconnectés de la réalité
Les rôles définis sur papier ne reflètent pas toujours les besoins réels du terrain. Les utilisateurs accumulent des exceptions et des accès directs, ce qui rend la vision des droits plus difficile à maintenir.
Des certifications chronophages et peu efficaces
Les managers valident souvent les accès sans contexte suffisant, par manque de temps ou de visibilité. Les nouveaux employés peuvent attendre plusieurs jours avant d’obtenir leurs accès, tandis que les anciens conservent parfois des permissions devenues inutiles.
Ariovis et Netwrix : une expertise au service du Role Mining
Ariovis accompagne les grandes organisations dans la mise en œuvre de leurs projets IAM, en s’appuyant sur une expertise reconnue en Identity Governance and Administration. Dans ce cadre, Ariovis a noué un partenariat avec Netwrix, éditeur de solutions de cybersécurité spécialisé dans la gouvernance des identités et des accès.
Grâce à Netwrix Identity Manager (NIM), nous disposons d’un outil puissant pour automatiser et fiabiliser la gestion des identités au sein des grandes structures. Le module Role Mining de NIM constitue l’un des leviers clés de notre accompagnement. Selon les besoins exprimés, nous pouvons réaliser un audit des données existantes pour évaluer la maturité du modèle de rôles en place et identifier comment le Role Mining peut être mis en œuvre de manière efficace.
Le Role Mining est le socle indispensable d’une gestion des habilitations saine. En couplant cette analyse avec Netwrix Identity Manager, Ariovis permet d’automatiser la détection des conflits de droits (SoD – Segregation of Duties) et de définir des mitigating controls directement exploitables par les métiers.
Le module Role Mining de Netwrix Identity Manager
Netwrix Identity Manager propose un module dédié qui analyse les autorisations existantes pour automatiser la construction de rôles adaptés. Le système identifie les patterns d’accès communs et génère des propositions alignées avec les profils utilisateurs.
Comment ça fonctionne
Le module s’intègre directement dans l’interface web de NIM. Il analyse des sources telles que des annuaires, un SIRH ou des référentiels d’applications pour comprendre les profils utilisateurs. Chaque personne est définie par plusieurs dimensions : département, poste, site, type de contrat, pays. Si des utilisateurs partagent des caractéristiques similaires, le module peut proposer des rôles communs.
Paramètres de configuration
Quatre paramètres clés guident l’analyse :
Sources de données : annuaires, SIRH, applications.
Minimum de précision : pourcentage minimum requis pour valider une règle.
Maximum de faux positifs : marge d’erreur acceptable.
Dimensions : critères utilisés pour identifier les similarités entre utilisateurs.
Trois niveaux de contrôle
Le module propose trois types de règles selon vos besoins de gouvernance :
Automatique : attribution immédiate sans validation, pour les rôles standards.
Automatique avec validation : proposition automatique nécessitant une approbation manuelle, pour les rôles sensibles.
Suggéré : propositions que les responsables IAM acceptent ou refusent, pour les cas nécessitant une expertise métier.
Quatre contextes d’utilisation
Le Role Mining s’active particulièrement lors de réorganisations d’entreprise, quand de nouvelles applications sont ajoutées au système, après une campagne de recertification, et de manière régulière pour rester à jour avec les changements organisationnels.
Minage de rôles : l’approche Bottom-Up vs Top-Down
Le Role Mining ne se limite pas à une simple analyse statistique. Pour être efficace, il doit combiner deux approches complémentaires :
L’approche Top-Down : Elle part des fonctions métier définies par l’organisation. C’est une vision idéale, mais souvent déconnectée des outils quotidiens.
L’approche Bottom-Up : Elle analyse les droits réellement détenus par les utilisateurs. C’est ici que l’automatisation excelle en regroupant les permissions communes pour identifier des « rôles candidats ».
En réconciliant ces deux visions, le minage de rôles permet de construire un modèle RBAC (Role-Based Access Control) robuste, limitant drastiquement la surface d’attaque interne.
Les bénéfices concrets
Automatisation et gain de temps
Le Role Mining permet d’exploiter l’existant au lieu de reconstruire les rôles entièrement à la main. L’attribution automatisée réduit les erreurs humaines et accélère les opérations de provisioning.
Sécurité renforcée
Les permissions excessives sont détectées quand un utilisateur possède des droits non alignés sur son profil. Les violations de séparation des tâches peuvent être identifiées plus tôt, ce qui permet une action corrective avant qu’un incident ne survienne.
Gestion simplifiée au quotidien
Le regroupement des autorisations en rôles automatisés simplifie la gestion quotidienne. Les revues d’accès se concentrent davantage sur les exceptions, ce qui rend les campagnes de certification plus efficaces.
Conformité facilitée
Le module aide à construire des structures auditables pour répondre aux exigences de conformité et de traçabilité. Les rapports automatisés fournissent une vue plus claire de qui a accès à quoi et pourquoi.
Les gains en chiffres
Le tableau ci-dessous présente des ordres de grandeur observés dans des contextes projet ou pilote. Ils doivent être lus comme des indicateurs de tendance, pas comme des promesses universelles.
Critère
Avant
Après
Gain
Création de rôles
6 à 12 mois
2 à 4 semaines
Jusqu’à 90% plus rapide
Précision des rôles
40 à 60%
85 à 95%
Amélioration notable
Permissions excessives
Niveau élevé
Réduction significative
Selon le contexte
Temps de certification
200 h/an
40 h/an
Jusqu’à -80%
Demandes dérogatoires
Volume important
Volume réduit
Selon la maturité initiale
Sous réserve de signature d’un NDA, Ariovis peut partager des études de cas donnant ces chiffres. Merci de contacter l’équipe à ariovis.fr/contact.
Un exemple concret
La situation
Une entreprise française de 637 employés permanents utilise Active Directory pour gérer certains accès. Le groupe de sécurité SEC_IAM_PermanentEmployees est censé refléter la population des collaborateurs permanents en France. Lors d’un audit, l’équipe constate que seuls 624 comptes sont présents dans le groupe.
La solution avec le Role Mining
L’équipe Ariovis configure une règle dans NIM en ciblant les employés avec le pays “FR” et le type “Employee”. Le système analyse les 637 personnes correspondant à ces critères et détecte que 624 possèdent déjà le groupe, soit une couverture de 97,96%. Il identifie les 13 comptes manquants et vérifie que leur ajout respecte les seuils configurés.
Le résultat
Après validation du responsable IAM, les 13 utilisateurs sont ajoutés et le groupe est remis en cohérence avec la réalité de l’organisation. L’entreprise peut ensuite planifier une exécution régulière pour détecter plus rapidement les nouveaux arrivants, les changements de statut et les départs.
Bonnes pratiques pour réussir
Démarrer petit
Commencez avec un département de 200 à 500 utilisateurs pour tester l’approche. Ce pilote permet d’ajuster les paramètres et de démontrer rapidement des résultats concrets avant de généraliser à toute l’organisation.
Nettoyer d’abord
Avant de lancer le Role Mining, il est préférable de fiabiliser les données : comptes inactifs, comptes orphelins et attributs RH incohérents. Mais il n’est pas nécessaire d’attendre un référentiel parfait pour créer de la valeur rapidement.
Impliquer les métiers
Organisez des ateliers avec les managers pour valider les rôles proposés. Nommez des responsables par domaine qui garantiront que les propositions correspondent aux réalités du terrain.
Maintenir dans le temps
Le Role Mining n’est pas un projet ponctuel. Configurez des recertifications régulières, surveillez les exceptions et relancez des analyses lors de changements organisationnels.
Mesurer les résultats
Suivez des indicateurs concrets : temps de certification, nombre de demandes dérogatoires, pourcentage d’utilisateurs avec permissions excessives. Publiez des rapports périodiques pour objectiver les gains.
En résumé
Le Role Mining automatisé fait évoluer la gouvernance des identités d’une gestion manuelle et souvent approximative vers une approche plus structurée, automatisée et fondée sur les usages réels. Avec Netwrix Identity Manager, nous accompagnons les organisations dans la rationalisation des rôles, la réduction des écarts d’accès et l’industrialisation des campagnes de certification. Ce travail s’inscrit dans une démarche plus large de gouvernance des identités.
Dans un contexte où les privilèges excessifs restent une source majeure de risque et où les exigences de traçabilité sont de plus en plus fortes, le Role Mining apporte un levier concret pour mieux gouverner les accès. Les équipes IT gagnent en efficacité, les responsables sécurité disposent d’une meilleure visibilité, et l’organisation progresse vers une gouvernance plus proactive et plus durable.
Ariovis finalise une levée de fonds d’amorçage et un management package pour accélérer sa croissance dans la cybersécurité
Ariovis, société française innovante en cybersécurité fondée par Matthieu Filizzola, annonce la finalisation d’une levée de fonds d’amorçage et la mise en place d’un management package dédié à ses collaborateurs clés. Ces opérations, qui s’inscrivent dans une réorganisation stratégique de son capital, visent à renforcer sa capacité à innover et à accompagner ses clients dans la durée.
Une approche disruptive de la cybersécurité
Depuis sa création en 2024, Ariovis réinvente la sécurité informatique en la positionnant comme un levier de performance plutôt qu’une contrainte. Sa signature « Security meets Business » résume cette vision : intégrer la cybersécurité au cœur des stratégies métiers de ses clients pour en faire un facteur de croissance. Présente en Île-de-France, en Nouvelle-Aquitaine et dans plusieurs pays européens, la société couvre l’ensemble des enjeux cyber :
Gestion des identités et des accès (IAM/PAM)
Gouvernance et conformité (GRC)
Formation et sensibilisation à la cybersécurité
Une levée de fonds pour accélérer l’innovation
Cette levée de fonds d’amorçage permettra à Ariovis de renforcer ses équipes, de développer de nouveaux services et de consolider sa position de leader dans un secteur en pleine expansion. Elle vient récompenser l’expertise unique de la société, déjà saluée par deux distinctions majeures en 2026 :
Grand Prix des Cas d’Or 2026 (catégorie Cyber Gouvernance & Risk Management, secteur public)
Prix de la Gestion des Risques Cybersécurité du Service Public
Un management package pour ancrer la culture entrepreneuriale
Parallèlement, la mise en place d’un management package reflète l’engagement d’Ariovis à associer ses talents à la création de valeur et à fidéliser ses collaborateurs clés. Cette initiative s’inscrit dans sa volonté de bâtir une culture entrepreneuriale durable, au service de ses clients et de ses équipes.
Ariovis a été conseillée par Wan Avocats dans le cadre de cette opération (Isabelle Wekstein, associée, Ellogne Tigori, Counsel, et Pierre Diaz del Castillo, collaborateur)
L’idée de génie (ou presque) : blanchir de l’argent avec des t-shirts imaginaires
Avec 6,6 millions d’utilisateurs — soit l’équivalent de la population de l’Île-de-France —, YGGtorrent avait tout du succès à la française : un service ultra-populaire, une communauté fidèle, et un business model… disons, audacieux. Leur spécialité ? Transformer des dons illicites en achats de t-shirts 100% fictifs, avant de faire disparaître l’argent dans les méandres de Tornado Cash. Une opération si bien rodée qu’on se demande pourquoi la French Tech n’a pas encore copié le concept. Après tout, qui n’a jamais rêvé d’acheter un « t-shirt collector YGG » qui n’existe que dans l’imagination de PayPal et dans les logs de transactions ?
Leur système était presque parfait :
L’utilisateur « fait un don » pour accéder à des contenus premium.
PayPal voit un achat sur calcilux.shop (« Votre boutique de t-shirts pour geeks depuis 2025 »).
L’argent est converti en crypto via des processeurs « high-risk friendly » (merci, PayGate.to).
Poof ! Les fonds réapparaissent en Monero, plus propres que la réputation de Disney après un scandale.
Problème : Ils ont oublié un détail. Un tout petit détail. Leur sécurité informatique.
Aucune bonne pratique IAM : un cas d’école en gestion des accès
L’analyse des données exfiltrées révèle une vérité cruelle : la chute de YGGtorrent n’est pas due à une faille technique complexe, mais à des erreurs basiques en Identity and Access Management (IAM). Des erreurs si grossières qu’elles en deviennent presque comiques. Presque.
Le serveur de pré-production (188.253.108.198) était censé être un environnement contrôlé, dédié aux tests. Dans les faits, il servait de poste de travail personnel à l’administrateur Destroy, accumulant droits critiques et credentials sensibles comme on entasserait des chaussettes sales dans un tiroir.
Les problèmes ? Une accumulation de mauvaises pratiques :
Absence totale de ségrégation des rôles : Un seul utilisateur (Destroy) avait un accès administrateur sur plusieurs systèmes critiques, sans le moindre contrôle.
Stockage non sécurisé des credentials : Mots de passe, clés SSH, cookies de session et configurations d’accès étaient stockés en clair, comme si on avait écrit « Bienvenue, pirates ! » sur un panneau lumineux.
Authentification laxiste : Des services critiques comme SMB, RDP et SphinxQL étaient accessibles sans authentification forte, voire sans aucune restriction.
Le clou du spectacle ? Un fichier sysprep_unattend.xml contenant le mot de passe administrateur en texte brut :
<xmlCopier>
<AutoLogon>
<Username>Administrator</Username>
<Password>
<Value>&)d(5Hj46B7h5^fQF^c(yKYRP</Value>
<PlainText>true</PlainText>
<!-- "Oui, c’est bien en clair. Non, on ne voit pas le problème." -->
</Password>
</AutoLogon>
</xmlCopier>
Traduction : « Voici nos clés, merci de ne pas tout voler. Enfin, si, allez-y, on vous en prie. »
On reprend le message du pirate adressé à l’admin principal : « D’ailleurs Oracle, la moitié des hash sont encore en md5, c’est pas sérieux l’ami. »
Analyse technique : comment une faille IAM a tout fait s’effondrer
1. Exploitation d’un service non sécurisé : SphinxQL, la porte grande ouverte
Le serveur de pré-production exposait un service SphinxQL (port 9306) sans authentification. Un service conçu pour la recherche full-text, mais détourné en passerelle vers tous les fichiers sensibles du système. Les attaquants ont ainsi pu lire des fichiers arbitraires, dont celui contenant le mot de passe admin.
Conséquence : Un accès Administrator via SMB, obtenu sans forcer quoi que ce soit. Juste en exploitant une configuration d’authentification dignes d’un projet étudiant.
2. Accès aux identifiants et latéralisation : le jackpot
Une fois le serveur compromis, les pirates ont pu :
Extraire les mots de passe et cookies stockés dans les navigateurs (Chrome, Brave), protégés uniquement par le compte Windows (soit l’équivalent numérique d’un cadenas à 3 chiffres).
Récupérer les clés SSH et configurations FileZilla, stockées en clair dans des fichiers de configuration.
Exploiter les sessions actives (PayPal, ProtonMail, services de paiement) grâce à des cookies non protégés.
Impact direct :
Accès root au serveur tracker principal (62.112.11.32), hébergeant la base de données de 6,6 millions d’utilisateurs.
Compromission du serveur de paiement (185.132.134.125), contenant les détails de 89 000 transactions et les clés API des processeurs de paiement.
Verrouillage des comptes externes (registrars, emails, hébergement), rendant toute récupération impossible.
3. Absence de principe de moindre privilège : tout le monde est admin
Tous les services critiques (SMB, RDP, SphinxQL) étaient accessibles avec des droits administrateur, sans la moindre restriction. Aucun mécanisme ne limitait les mouvements latéraux entre les serveurs. Les comptes utilisateurs — y compris ceux de service — avaient des droits étendus bien au-delà de leurs besoins.
Résultat : Une fois le premier serveur compromis, les attaquants ont pu se déplacer librement dans l’infrastructure, comme dans un open space sans cloison.
Les enseignements IAM de l’incident YGGtorrent
1. La ségrégation des droits : le principe de base qu’ils ont oublié
Chaque utilisateur et service doit avoir des droits strictement limités à ses besoins (c’est ça, le principe de moindre privilège). Ici, Destroy avait les clés du royaume… et les a laissées traîner sur la table de la cuisine. Les comptes administrateurs doivent être réservés à des tâches spécifiques, surveillés, et surtout pas utilisés pour surfer sur des sites de t-shirts douteux.
2. L’authentification : quand « 123456 » ne suffit plus
Tous les services exposés (SMB, RDP, bases de données) auraient dû exiger une authentification forte (MFA, certificats, mots de passe complexes). À la place, YGG a opté pour la méthode « post-it collé sur l’écran » : des credentials stockés en clair et des sessions non protégées. Un comble pour une plateforme qui blanchissait des millions.
3. Audit et conformité : le travail de fond qu’ils ont zappé
Les configurations dangereuses (comme ce mot de passe en clair) auraient dû être détectées et corrigées automatiquement. Mais quand on passe son temps à inventer des boutiques de t-shirts fictives, on oublie les bases : surveillance des logs, audits réguliers, et rotation des accès.
Synthèse : des erreurs IAM aux conséquences désastreuses
La compromission de YGGtorrent illustre les risques d’une mauvaise gestion des droits et de l’authentification :
Un seul compte compromis (celui de Destroy) a suffi à faire tomber l’ensemble de l’infrastructure.
L’absence de ségrégation des rôles a permis une latéralisation sans obstacle.
Le non-respect des bonnes pratiques IAM a transformé une faille mineure en catastrophe.
En résumé : Ils ont révolutionné le blanchiment d’argent… pour se faire pirater comme des amateurs.
Conclusion : l’IAM, fondement invisible mais indispensable
YGGtorrent restera dans l’histoire comme le « Disney+ du piratage français », mais aussi comme un cas d’école en gestion des accès. Leur erreur ? Avoir cru que leur business model malin pouvait compenser une sécurité défaillante.
Morale de l’histoire :
Un bon IAM > Un business model génial (désolé, les fans de t-shirts pour chats).
Isoler ses environnements > Tout mettre dans le même panier (surtout quand le panier a des trous).
Protéger ses credentials > Les écrire sur des post-it virtuels.
Recommandations pour éviter le même sort :
✅ Déployer une solution IAM pour centraliser et sécuriser la gestion des identités.
✅ Appliquer le principe de moindre privilège (parce que non, tout le monde n’a pas besoin d’être admin).
✅ Former les équipes aux bonnes pratiques (avant qu’il ne soit trop tard).
✅ Automatiser les audits pour détecter les failles avant les pirates.
En cybersécurité comme en blanchiment, les détails font la différence. Et dans leur cas, c’est le détail qui a tout fait s’effondrer — comme un colis de t-shirts contrefaits saisi par les douanes.
Berlin, le 26 janvier 2026 – Dans un monde où les cyberattaques se multiplient et où les données sensibles des entreprises sont constamment menacées, une innovation discrète, mais majeure, émerge : OpenID Shared Signals. Ce protocole, encore méconnu du grand public, pourrait bien devenir la pierre angulaire de la sécurité informatique des grandes organisations. Explications.
Un constat alarmant : des systèmes de sécurité en retard d’une guerre
Les chiffres parlent d’eux-mêmes : selon l’Agence nationale de la sécurité des systèmes d’information (ANSSI), plus de 80 % des cyberattaques commencent par le vol de mots de passe ou de credentials. Pourtant, malgré des investissements colossaux dans les solutions de gestion des identités et des accès (IAM), les entreprises peinent à réagir à temps. En moyenne, il faut encore 204 jours pour détecter une intrusion, selon le dernier rapport d’IBM sur le coût des violations de données. Un délai bien trop long dans un environnement où les attaques se jouent en quelques secondes.
C’est dans ce contexte qu’OpenID Shared Signals s’impose comme une réponse inédite. Ce standard ouvert, développé par la fondation OpenID en collaboration avec des acteurs majeurs comme Microsoft, Okta ou Ping Identity, permet aux systèmes de sécurité de communiquer entre eux en temps réel. L’objectif ? Détecter une menace et y répondre avant même qu’elle ne cause des dégâts.
Un protocole qui change la donne
OpenID Shared Signals repose sur un principe simple : la transmission instantanée d’alertes de sécurité entre différents outils. Concrètement, lorsqu’un événement suspect est détecté, une tentative de connexion depuis un pays inhabituel, un changement de mot de passe non autorisé, ou une session compromise, un signal est envoyé à l’ensemble des systèmes concernés (IAM, SIEM, outils anti-fraude, etc.). Ces signaux, appelés Security Event Tokens (SET), sont des jetons chiffrés et signés, garantissant leur authenticité et leur intégrité.
Contrairement aux protocoles traditionnels comme SAML ou OAuth, qui se concentrent sur l’authentification et l’autorisation, Shared Signals ajoute une couche essentielle : la réactivité. Guillaume Dale, Consultant IAM chez Ariovis, souligne que OpenID Shared Signals est un accélérateur de Zero Trust : « Dans une architecture Zero Trust, chaque accès doit être validé en continu. Shared Signals permet de propager en temps réel les alertes de compromission entre les outils IAM, SIEM et PAM, renforçant ainsi la vérification dynamique des identités et des contextes. C’est une brique essentielle pour passer d’une sécurité statique à une sécurité adaptative. »
Cliquez sur l’image pour l’agrandir
Des applications concrètes pour les entreprises
Les cas d’usage sont nombreux et variés. Dans le secteur bancaire, par exemple, une banque comme la Société Générale peut utiliser Shared Signals pour bloquer instantanément une transaction suspecte dès qu’un comportement anormal est détecté. Dans l’industrie, un groupe comme Airbus peut isoler un compte compromis avant qu’il n’accède à des données sensibles. Même les administrations publiques, souvent cibles de cyberattaques, y trouvent un intérêt majeur.
Ce protocole est particulièrement adapté aux environnements où la sécurité doit être proactive plutôt que réactive. Il répond ainsi aux exigences des nouvelles régulations européennes, comme la directive NIS2 ou le règlement DORA, qui imposent aux entreprises une gestion des risques en temps réel.
Une adoption en pleine accélération
Si OpenID Shared Signals est encore en phase de déploiement, son adoption progresse rapidement. Les géants de la tech, comme Microsoft avec son solution Entra ID, ou Okta, l’ont déjà intégré à leurs offres. En France, des acteurs comme Thales ou Atos l’utilisent pour renforcer leurs solutions de lutte contre la fraude et de gestion des identités.
Les retours d’expérience sont convaincants. Selon une étude publiée par Gartner en 2025, les entreprises ayant adopté Shared Signals ont réduit de 60 % leur temps de réponse aux incidents et diminué de 40 % les cas de fraude grâce à la révocation instantanée des sessions compromises. Il s’agit d’un véritable changement de paradigme : on passe d’une sécurité statique, fondée sur des contrôles ponctuels, à une approche dynamique, capable de s’adapter en temps réel aux contextes et aux menaces.
Comparaison des protocoles de sécurité
Protocole
Utilisation principale
Capacité temps réel
Interopérabilité
SAML
Authentification unique (SSO)
Non
Moyenne
OAuth 2.0
Autorisation d’accès aux APIs
Non
Élevée
OpenID Connect
Authentification moderne
Partielle
Élevée
OpenID Shared Signals
Alertes et réactions en temps réel
Oui
Élevée
Un déploiement accessible, mais exigeant
Pour les entreprises souhaitant adopter ce protocole, la première étape consiste à auditer leur écosystème existant. « Il faut identifier les outils compatibles et définir les événements critiques à surveiller », explique Jules Cremaschi, chef de projet chez Ariovis, une société spécialisée dans l’intégration de solutions IAM pour les grands comptes. « L’intégration est relativement simple, mais elle nécessite une bonne coordination entre les équipes sécurité et IT. »
Audit des outils existants : Vérifier la compatibilité des solutions IAM, SIEM et anti-fraude.
Phase pilote : Tester le protocole sur un cas d’usage simple, comme la révocation de session.
Intégration progressive : Configurer les transmetteurs et récepteurs d’alertes.
Formation des équipes : Sensibiliser les équipes SOC (Security Operations Center) à la gestion des signaux.
Déploiement à grande échelle : Étendre le système à l’ensemble des applications critiques.
Un avenir prometteur
Avec la finalisation des spécifications par l’OpenID Foundation en 2025 et leur standardisation par l’IETF, OpenID Shared Signals est appelé à devenir un élément incontournable des architectures de sécurité modernes. « Dans les années à venir, toute entreprise qui ne disposera pas d’un système de ce type sera considérée comme vulnérable », estime un expert.
Pour les responsables sécurité, le message est clair : le temps réel n’est plus une option, mais une nécessité. Dans un monde où les cybermenaces évoluent à une vitesse fulgurante, OpenID Shared Signals offre enfin une réponse à la hauteur des enjeux.
Un enjeu stratégique pour les grandes organisations
Dans les grandes organisations modernes, la gestion manuelle des identités et des accès (IAM) représente un défi majeur en termes de sécurité, de conformité et d’efficacité opérationnelle. Selon Gartner, jusqu’à 15 % des comptes utilisateurs deviennent orphelins après un départ, et 60 % des grandes organisations gèrent encore une partie de leur provisioning de manière manuelle, générant des erreurs, des retards et des risques de sécurité. Face à ces enjeux, les solutions d’automatisation comme Netwrix Identity Manager (NIM) permettent de transformer radicalement ces processus, en assurant une gestion fluide, sécurisée et conforme des identités, du système RH jusqu’à l’activation des comptes dans les systèmes IT.
Cliquez sur l’image pour l’agrandir
Les défis critiques de la gestion manuelle des identités
La gestion manuelle des identités expose les entreprises à plusieurs risques majeurs :
Délais d’intégration : La création manuelle des comptes peut prendre plusieurs jours, retardant l’accès des nouveaux employés aux ressources nécessaires.
Comptes orphelins : Jusqu’à 15 % des comptes restent actifs après le départ des employés, créant des failles de sécurité majeures.
Permissions excessives : L’absence de contrôle granulaire favorise la prolifération des privilèges, augmentant la surface d’attaque.
Non-conformité réglementaire : Les audits RGPD, SOX ou HIPAA exigent une traçabilité complète et un contrôle rigoureux des accès, difficiles à garantir manuellement.
Charge IT élevée : La gestion manuelle mobilise des ressources importantes, détournées de tâches à plus forte valeur ajoutée.
Ces défis sont confirmés par des études récentes, qui soulignent que l’automatisation du cycle de vie des identités est un levier essentiel pour réduire les risques et améliorer l’efficacité.
Netwrix Identity Manager : un pont automatisé entre le système RH et l’infrastructure IT
Netwrix Identity Manager (NIM) est une solution d’Identity Governance and Administration (IGA) qui automatise la gestion des identités et des accès dans des environnements hybrides. Son architecture repose sur un serveur central et des agents qui communiquent avec les systèmes IT, isolant les flux de données sensibles et garantissant une sécurité optimale.
1. Architecture et intégration
NIM utilise une architecture à deux niveaux :
Un serveur principal qui gère les politiques et les workflows.
Des agents qui exécutent les tâches sur les systèmes cibles (Active Directory, Entra ID, applications métiers).
Cette architecture garantit une sécurité renforcée en isolant le serveur des systèmes sensibles et en utilisant des protocoles sécurisés (HTTP/HTTPS) pour les échanges. L’intégration avec les systèmes RH (Workday, SAP SuccessFactors, Oracle HCM) permet de synchroniser les données des employés et de déclencher automatiquement les processus d’intégration, de modification et de départ.
2. Automatisation du cycle de vie des identités
NIM automatise l’ensemble du cycle de vie des identités, de l’onboarding à l’offboarding, via des workflows préconfigurés et basés sur des politiques. Ces workflows assurent un provisionnement rapide, conforme et sécurisé des comptes dans Active Directory, Entra ID et les applications connectées. L’automatisation réduit les erreurs humaines, accélère les processus et garantit une application cohérente des politiques de sécurité.
3. Gestion des groupes et des droits
NIM automatise la création, la mise à jour et la suppression des groupes de sécurité et de distribution, en fonction des rôles et des attributs des utilisateurs. Cette gestion dynamique permet de maintenir un accès au moindre privilège, de prévenir la prolifération des permissions et de simplifier les rapports de conformité. La gestion déléguée aux responsables métiers via des portails en libre-service réduit la charge IT et améliore la précision des droits accordés.
4. Détection des risques et conformité
NIM détecte en temps réel les risques liés aux identités, tels que les permissions excessives, les conflits de séparation des tâches (SoD) et les comptes dormants. Il génère des rapports d’audit complets, facilite les campagnes de certification des accès et assure une préparation continue aux audits réglementaires (RGPD, HIPAA, SOX, ISO 27001).
Les gains métiers concrets de l’automatisation avec NIM
Critère
Gestion manuelle
Gestion automatisée avec NIM
Gain quantifié
Délai d’intégration
3 à 5 jours
< 24 heures
Réduction de 80 %
Erreurs de provisionnement
15-20 %
< 1 %
Réduction drastique
Comptes orphelins
10-15 %
0 %
Élimination totale
Conformité réglementaire
Audits manuels, coûteux
Rapports automatisés, traçabilité
Réduction de 50 % du temps d’audit
Coût par utilisateur
50-100 €/an
10-20 €/an
ROI en < 12 mois
Réduction des délais et amélioration de la productivité
L’automatisation du provisioning avec NIM réduit les délais d’intégration des nouveaux employés de 80 %, passant de plusieurs jours à quelques heures. Les employés disposent ainsi rapidement des accès nécessaires, ce qui améliore leur productivité dès leur arrivée.
Réduction des erreurs humaines et des risques de sécurité
En éliminant les interventions manuelles, NIM réduit drastiquement les erreurs de provisionnement, les permissions excessives et les comptes non désactivés. Cela diminue la surface d’attaque et le risque de violations de sécurité, tout en facilitant la conformité réglementaire.
Optimisation des coûts et de la charge IT
L’automatisation libère les équipes IT des tâches répétitives de gestion des identités, leur permettant de se concentrer sur des projets à plus forte valeur ajoutée. Les études de cas montrent une réduction des coûts de gestion des identités jusqu’à 40 % en six mois grâce à NIM.
Conformité réglementaire facilitée
NIM répond aux exigences des principales réglementations (RGPD, HIPAA, SOX, ISO 27001) en fournissant une traçabilité complète, un contrôle granulaire des accès et des rapports d’audit prêts à l’emploi. Cela simplifie les audits, réduit les risques de non-conformité et facilite la démonstration de la conformité aux régulateurs.
Exemple concret : flux automatisé avec Netwrix Identity Manager
Étape 1 : Création dans le système RH source
Lorsqu’un nouvel employé est enregistré dans le système RH (Workday, SAP SuccessFactors), ses informations (nom, prénom, fonction, département, date de début) sont immédiatement disponibles pour NIM via une intégration API. Le système RH agit comme la source de vérité unique pour toutes les données d’identité.
Étape 2 : Traitement par Netwrix Identity Manager
NIM récupère automatiquement les informations du nouvel employé et déclenche un workflow de type « joiner » (nouvel arrivant). Le système analyse les attributs de l’employé (département, fonction, localisation) et détermine automatiquement les rôles à attribuer grâce à sa fonctionnalité de role mining et d’attribution basée sur des règles.
Étape 3 : Provisioning automatisé des comptes et accès
Une fois les rôles déterminés, NIM provisionne automatiquement les comptes utilisateurs sur l’ensemble des systèmes connectés :
Active Directory : création du compte utilisateur, attribution des groupes de sécurité.
Microsoft Entra ID : provisioning du compte cloud, attribution des licences Microsoft 365, configuration des politiques MFA.
Applications métiers : création des comptes dans l’ERP financier (SAP, Oracle), les outils de collaboration (Salesforce, SharePoint).
Étape 4 : Résultat final – Utilisateur opérationnel dès le premier jour
À l’issue de ce processus automatisé, l’utilisateur dispose dès son premier jour de travail de tous les accès nécessaires à sa fonction :
Compte Active Directory et adresse email professionnelle.
Accès aux applications métiers appropriées avec les bonnes permissions.
Appartenance aux groupes de sécurité et listes de distribution correspondant à son département.
Application automatique des politiques de sécurité (MFA, rotation de mots de passe).
Gestion des changements et des départs
Scénario de mobilité interne (Mover)
Lorsque l’employé change de département ou obtient une promotion, les modifications sont enregistrées dans le système RH. NIM détecte automatiquement ces changements et ajuste les rôles en temps réel : révocation des anciens droits d’accès et provisioning des nouveaux accès correspondant à la nouvelle fonction.
Scénario de départ (Leaver)
Lorsque le statut de l’employé est marqué comme « terminé » dans le système RH, NIM déclenche automatiquement un workflow de type « leaver ». Les comptes sont désactivés ou supprimés selon les politiques de rétention, les appartenances aux groupes sont révoquées et tous les accès aux applications sont retirés.
Conclusion
L’automatisation du cycle de vie des identités à travers l’intégration d’une solution IGA comme Netwrix Identity Manager représente un levier stratégique pour les grandes organisations. En transformant un processus manuel et chronophage en un flux entièrement automatisé, les entreprises gagnent en efficacité opérationnelle tout en renforçant leur posture de sécurité.
Les gains métiers sont tangibles :
Réduction des délais d’intégration.
Élimination des erreurs humaines.
Réduction des coûts IT.
Conformité réglementaire facilitée.
Cette approche permet de réconcilier trois enjeux essentiels : la rapidité d’accès pour les collaborateurs, l’exigence de sécurité face aux menaces croissantes, et la conformité réglementaire stricte. Les équipes IT peuvent désormais se concentrer sur des initiatives à plus forte valeur ajoutée, tandis que les responsables sécurité bénéficient d’une visibilité complète sur l’ensemble des droits d’accès. Dans un contexte où la gestion des identités devient un enjeu de cybersécurité majeur, l’automatisation du cycle de vie n’est plus une option mais une nécessité pour toute grande structure.
Thomas Bonnet est expert en transformation numérique et cybersécurité pour Ariovis. Il accompagne les grandes organisations dans l’optimisation de leurs processus IT et la sécurisation de leurs infrastructures.