Catégorie : Articles

  • Spectre : Quand les vulnérabilités matérielles se confrontent au Zero Trust

    Spectre : Quand les vulnérabilités matérielles se confrontent au Zero Trust

    Chez Ariovis, nous pensons que la sécurité doit être un levier de valeur, pas un frein.

    Face aux vulnérabilités matérielles, le modèle de sécurité traditionnel montre ses limites. C’est dans cette optique que nous abordons dans cette article une faille fondamentale trop longtemps négligée : Spectre, qui figure parmi ces vulnérabilités matérielles critiques et qui continue d’affecter nos processeurs, nécessitant une refonte profonde de nos approches de protection. Le modèle Zero Trust, tout en s’alignant avec notre philosophie « Security meets Business », offre une réponse pertinente à ces menaces émergentes trop souvent reléguées au second plan.

    Si la sécurité logicielle est souvent mise en avant dans les stratégies de cybersécurité, la sécurité matérielle demeure parfois le parent pauvre de nos défenses. Pourtant, comme nous allons le voir, l’approche Zero Trust peut représenter un rempart efficace, même face aux vulnérabilités les plus profondément ancrées dans nos infrastructures.


    En quoi consiste la vulnérabilité Spectre ?

    Dans le monde de la cybersécurité, certaines vulnérabilités marquent un avant et un après. Spectre, découverte en 2018, fait partie de celles-ci. Contrairement aux failles logicielles traditionnelles, Spectre exploite une caractéristique architecturale présente dans la quasi-totalité des processeurs modernes : l’exécution spéculative.

    Pour comprendre Spectre, imaginez que votre processeur, pour gagner du temps, anticipe et exécute des instructions avant même de savoir si elles seront nécessaires. Si cette prédiction s’avère incorrecte, le processeur annule le résultat, mais conserve des traces de ces opérations dans ses caches. Spectre permet à un attaquant d’exploiter ces traces pour récupérer des informations sensibles, comme des mots de passe ou des clés cryptographiques. C’est comme si un cambrioleur, plutôt que de forcer votre porte d’entrée, pouvait lire vos documents confidentiels en regardant à travers les murs.


    Mais alors, en quoi est-ce un problème ?

    Le danger est bien réel : un simple site web malveillant peut potentiellement lire des données sensibles stockées dans le navigateur ou même la mémoire du navigateur elle-même, qui pourrait par exemple contenir en clair vos mots de passe stockés dans votre extension de gestionnaire de mots de passe, sans nécessiter l’installation d’un logiciel malveillant.

    Cette réalité remet profondément en question les principes d’isolation que nous tenions pour acquis dans nos systèmes d’information. En d’autres termes, les fondations mêmes de la sécurité informatique en sont ressorties ébranlées.


    Quels sont les risques concrets pour votre organisation ?

    La découverte de Spectre a mis en lumière une vérité dérangeante : même l’architecture matérielle de nos systèmes ne peut être considérée comme intrinsèquement sûre.

    Cette situation expose votre organisation à trois risques majeurs :

    1. Fuite de données sensibles : Les données confidentielles peuvent être exfiltrées même à travers des environnements supposément isolés
    2. Inefficacité des contrôles traditionnels : Les mécanismes de sécurité classiques sont insuffisants face à cette menace
    3. Difficultés de remédiation complète : L’impossibilité d’éradiquer totalement la faille augmente la complexité de votre posture de sécurité

    Mais plutôt que de voir ces défis uniquement comme des menaces, notre approche consiste à les transformer en opportunités d’optimisation et de création de valeur pour votre organisation.


    D’accord, mais quelle approche adopter pour y faire face ?

    Quand une vulnérabilité aussi fondamentale que Spectre confronte nos systèmes de protection, le modèle Zero Trust émerge comme une réponse architecturale pertinente. Son principe fondateur « Ne jamais faire confiance, toujours vérifier » s’aligne parfaitement avec la nature même de cette menace qui exploite les mécanismes d’optimisation internes des processeurs.

    Le modèle Zero Trust, recommandé par les organismes de référence comme le NIST et l’ANSSI, repose sur plusieurs principes qui, lorsqu’ils sont confrontés à Spectre, créent des couches de protection complémentaires :

    • Authentification continue : Chaque accès est vérifié, limitant les fenêtres d’exploitation potentielles
    • Micro-segmentation : La limitation drastique de la zone d’exposition réduit l’impact des fuites mémoire
    • Principe du moindre privilège : L’attribution des droits minimaux nécessaires limite ce qu’un attaquant pourrait obtenir
    • Inspection et journalisation : La surveillance constante facilite la détection d’activités suspectes

    Cette confrontation entre Spectre et Zero Trust illustre parfaitement l’évolution nécessaire des approches de sécurité. Chez Ariovis, nous constatons que cette évolution, au-delà de la protection renforcée, crée également de la valeur pour les organisations en optimisant leurs processus de sécurité.


    Mais comment cette confrontation se traduit-elle concrètement ?

    Lorsque Spectre tente d’exploiter les failles de l’architecture matérielle, le modèle Zero Trust oppose une résistance en profondeur. Cette confrontation se matérialise à travers quatre axes de défense qui, ensemble, neutralisent largement les vecteurs d’attaque :

    1. Maintenir vos systèmes à jour avec une stratégie de patching robuste

    Face à Spectre, les fabricants de processeurs, éditeurs de systèmes d’exploitation et développeurs de navigateurs ont tous publié des correctifs qui mitigent certains aspects de la vulnérabilité. Ces correctifs, bien qu’imparfaits pris isolément, constituent la première ligne de défense dans l’affrontement.

    Ariovis, en partenariat avec Dhala, propose désormais une offre complète de sécurisation des postes de travail qui inclut :

    • L’automatisation des mises à jour critiques
    • Le monitoring des correctifs manquants
    • La gestion centralisée des politiques de mise à jour

    Quand les correctifs et le Zero Trust se combinent, ils créent une première barrière qui, si elle ne supprime pas entièrement la vulnérabilité, en complique considérablement l’exploitation.

    2. Cataloguer et surveiller votre data face aux canaux latéraux

    La nature même de Spectre, qui exploite des canaux latéraux pour exfiltrer des données, se heurte directement au principe de surveillance continue du modèle Zero Trust.

    Pour que cette confrontation tourne à l’avantage de la sécurité, trois actions essentielles doivent être mises en place :

    • Classifier vos données selon leur sensibilité
    • Cataloguer l’emplacement de vos informations critiques
    • Surveiller les accès anormaux à ces données

    Des solutions comme Netwrix Auditor, recommandées par Ariovis, permettent de tracer précisément qui accède à quelles données et quand. Cette vigilance constante constitue un obstacle majeur pour les attaques de type Spectre qui, pour réussir, nécessitent plusieurs tentatives d’accès généralement détectables par ces systèmes.

    3. Segmenter vos infrastructures selon les recommandations de l’ANSSI

    La micro-segmentation, principe fondamental du Zero Trust, représente un défi insurmontable pour Spectre qui cherche à traverser les frontières entre environnements isolés. Conformément aux recommandations de l’ANSSI sur la segmentation réseau, cette approche consiste à :

    • Créer des zones de sécurité distinctes selon la sensibilité des données
    • Établir des contrôles stricts aux frontières entre ces zones
    • Appliquer le principe du moindre privilège à chaque accès

    Notre équipe spécialisée vous accompagne dans la conception et l’implémentation d’une architecture segmentée qui, face à Spectre, multiplie les obstacles et réduit drastiquement la surface d’attaque exploitable.

    4. Planifier le renouvellement matériel stratégique

    Dans cette confrontation, l’évolution matérielle joue également un rôle déterminant. Les processeurs conçus après 2019 intègrent des protections matérielles contre Spectre et ses variantes, réduisant significativement la surface d’attaque à la source.

    Notre approche « Security Meets Business » vous permet d’identifier les systèmes critiques prioritaires pour ce renouvellement, transformant progressivement votre infrastructure pour la rendre naturellement plus résistante aux vulnérabilités matérielles.


    Lorsque Spectre se confronte au Zero Trust, nous assistons à un duel fascinant entre une vulnérabilité fondamentale et un modèle de sécurité conçu pour ne jamais faire confiance. Cette confrontation illustre parfaitement l’évolution nécessaire de nos approches de cybersécurité face à des menaces qui remettent en question les fondements mêmes de notre architecture informatique.

    Nous avons vu comment les principes du Zero Trust opposent une résistance structurée aux mécanismes d’exploitation de Spectre :

    • L’authentification continue contre les accès non autorisés
    • La micro-segmentation contre la propagation latérale
    • Le principe du moindre privilège contre l’élévation des droits
    • La surveillance permanente contre les comportements anormaux

    Chez Ariovis, notre conviction est que cette approche, au-delà de son efficacité défensive, s’inscrit parfaitement dans notre vision « Security Meets Business ». En effet, une architecture Zero Trust bien implémentée permet non seulement de se protéger contre des vulnérabilités comme Spectre, mais aussi de :

    • Optimiser les flux d’information au sein de l’organisation
    • Clarifier les responsabilités et les périmètres d’accès
    • Renforcer la conformité réglementaire
    • Faciliter l’évolution de l’infrastructure

    C’est précisément pourquoi Ariovis lance aujourd’hui une nouvelle offre intégrant sûreté et cybersécurité, incluant nativement la sécurité hardware.

    Face à Spectre et aux futures vulnérabilités matérielles qui ne manqueront pas d’émerger, le Zero Trust représente non seulement un bouclier efficace, mais aussi un catalyseur de transformation pour votre organisation.

    Contactez-nous pour découvrir comment cette confrontation entre menaces matérielles et architecture Zero Trust peut se transformer en opportunité pour votre entreprise.

    When Security meets Business – Ariovis
  • Hidden IAM – Rester au top avec l’autorisation centralisée

    Hidden IAM – Rester au top avec l’autorisation centralisée

    Alors que les équipes IAM arrivent de mieux en mieux à combler les besoins métiers, il devient crucial d’éviter les dangers de l’« Hidden IAM » et de standardiser l’autorisation.


    Chez Ariovis, nous pensons que la sécurité doit être un levier de valeur, pas un frein.

    Pour améliorer votre efficacité opérationnelle, un des premiers vecteurs de création de valeur pour vos équipes de développeurs, nous abordons dans ce blog la face cachée de la gestion des autorisations : l’“Hidden IAM”.


    En quoi consiste l’« Hidden IAM » ? 


    Dans un système d’information, les équipes en charge des identités et des accès sont les équipes IAM (Identity and Access Management). Or, pour certaines organisations, des accès sont bien souvent gérés directement par les ingénieurs logiciels, ce qui représente très rapidement un frein à la montée en charge ou crée des coûts cachés.

    En effet, les équipes IAM n’ont bien souvent pas connaissance des autorisations mises en place par les développeurs : elles sont codées en dur dans les applications et échappent à tout contrôle.

    C’est donc toute cette partie non-répertoriée de la gestion des accès que nous appelons chez Ariovis : “L’Hidden IAM”.


    Mais alors, en quoi est-ce un problème ?


    Dans les faits, l’« hidden IAM » concerne toutes les applications qui préfèrent gérer leurs identités et leurs autorisations en interne plutôt que de concert avec les solutions IAM exist​ante​s. C’est souvent une réponse de facilité pour certains cas d’usage :

    • « Je n’ai que 3 utilisateurs, à quoi bon externaliser ma gestion des autorisations ? »
    • « C’est trop compliqué l’IAM, je n’ai pas le temps, et il faut que l’application soit passée en production ».
    • « De toute manière mon application ne couvre qu’un besoin limité et ne manipule pas de grandes quantités de données ».

    Quelle que soit la raison, l’« Hidden IAM » est un réflexe qu’utilisent les développeurs pour garder le contrôle, faute de solution centrale flexible et adaptée.


    Mais en quoi est-ce un souci pour l’entreprise ?


    Pour éviter de créer un goulot d’étranglement, les équipes IAM sont souvent tenues dans l’obscurité lors de la conception d’un nouveau logiciel et ne peuvent pas accompagner chaque projet dans une architecture Secure by design.


    Cette situation est d’autant plus complexe que l’“Hidden IAM” dépasse l’implémentation du SSO ! Le risque est que les applications utilisent localement des données pour l’autorisation des utilisateurs, et ne se servent du SSO que dans le but d’identifier les utilisateurs. Dans les faits, cela revient à faire perdre l’accompagnement des accès de vos collaborateurs par les équipes IAM.


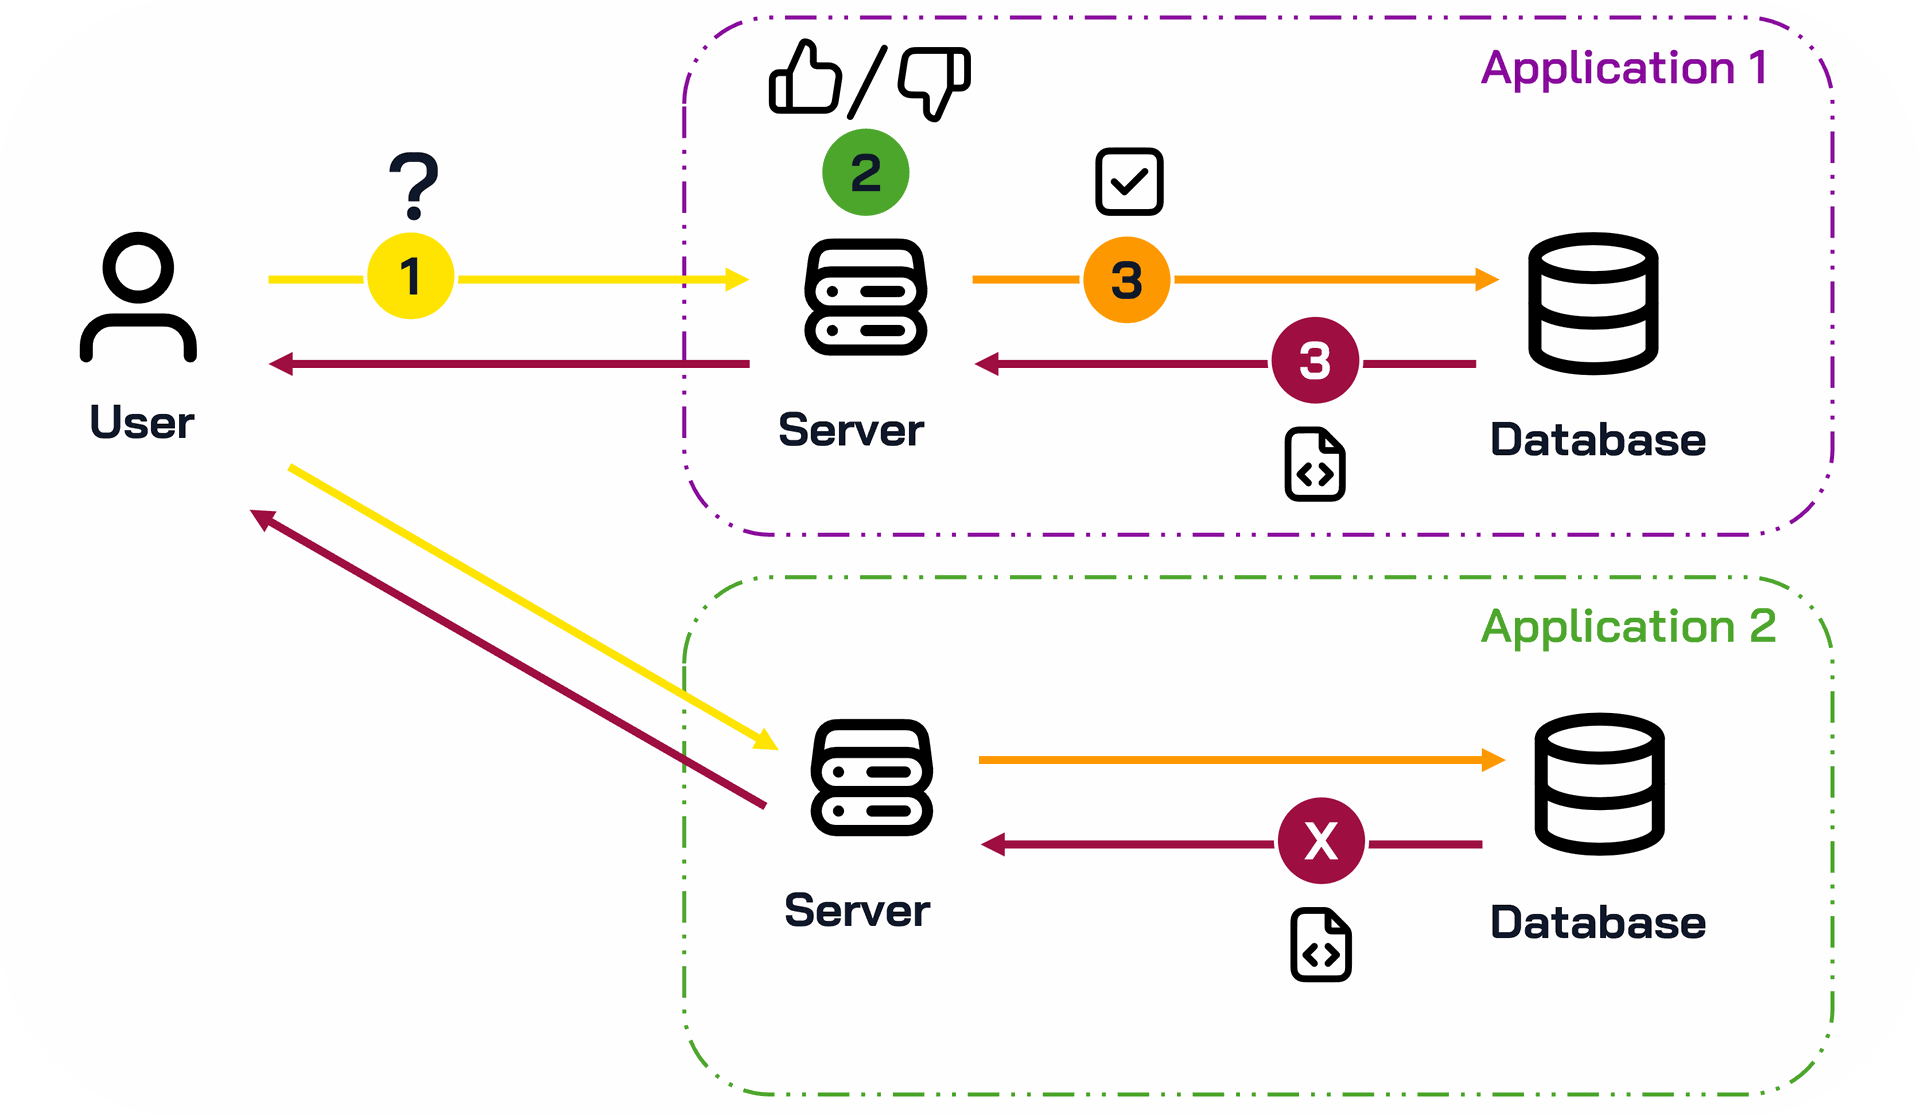
    En conséquence, le modèle utilisé lorsque la gestion des autorisations est déléguée directement aux applications, comme indiqué sur le schéma suivant :

    Cliquez sur l’image pour l’agrandir
    1. L’utilisateur requête l’application, qu’il soit ou non identifié par un service SSO
    2. Le serveur va vérifier les droits écrits en dur dans l’application (Et parfois requêter d’autres sources de données via des appels API complémentaires)
    3. La ressource est accordée et renvoyée à l’utilisateur

    Cette boucle se répète pour chaque application, toutes gérant de manière autonome et indépendante les droits attribués aux utilisateurs.


    Mais cette configuration entraîne alors 3 problèmes majeurs :


    1. Les autorisations étant gérées sur chaque application de manière indépendante, les équipes IAM n’ont désormais plus aucune visibilité sur ce qui est fait des identités, et des accès sur la ressource finale. Cela veut dire que lorsque vous auditez le compte d’un collaborateur, si les permissions sont directement codées en dur dans l’application, vous perdez le suivi des données auxquelles le collaborateur a accès sur l’application. Et à moins d’implémenter un système couteux d’autorisation granulaire au sein de l’application, vous n’aurez aucune preuve sur la réalité des autorisations du compte et de ses actions au sein de l’application.
    2. Les équipes IAM se retrouvent donc à devoir gérer des droits fins sur des centaines d’applications différentes. Faire évoluer simplement les autorisations d’un utilisateur devient donc lourd avec la croissance du nombre d’applications.
    3. Laisser la gestion des droits aux applications, c’est avoir un impact sur son efficience opérationnelle et sa capacité à rester conforme sur le long terme (le cas-échéant en fonction des organisations). Réaliser un audit de permissions données au cas par cas pour chaque application est long et fastidieux si bien que les équipes sont bien souvent dans l’incapacité d’être conformes sur l’ensemble des applications.


    D’accord, mais quelles solutions concrètes pouvons-nous apporter ?


    Chez Ariovis, nous considérons l’« hidden IAM » comme un défi majeur pour les équipes IAM, qui constatent que la gestion de leurs applications métier leur échappe sans savoir quelle réponse concrète apporter. Pour résoudre ce problème, les solutions proposées doivent concilier les besoins des développeurs comme ceux des équipes IAM et des équipes sécurité/conformité. C’est là tout l’intérêt de la Centralisation des autorisations telle que la proposent les éditeurs Axiomatics et  Ping Identity !

    https://ariovis.fr/partenaires

    La Centralisation consiste à mettre en place un point de décision des autorisations. Toutes les demandes d’accès des utilisateurs passent dans un moteur de décision, qui statue sur la légitimité à accorder aux demandes. Cette méthode apporte de nombreux bienfaits :

    • Centraliser les accès, c’est pouvoir commissionner ou retirer rapidement des permissions à n’importe quel utilisateur partout dans le SI, et ainsi mieux protéger les données hébergées. C’est ce que propose avec sa solution PingAuthorize. 
    • Centraliser les mécaniques d’autorisation permet de couvrir des cas plus adaptés aux problématiques métiers de l’organisation, et même de mettre en place de l’autorisation fine et en temps réel.


    • Enfin, la centralisation permet d’économiser des ressources de développement et du temps. Avec une méthode simple pour l’intégration et le mapping correct des ressources à protéger, il devient bien plus pratique pour chaque développeur de gagner en simplicité, et in fine de gagner du temps avec le nombre croissant d’applications couvertes.


    Les leaders du marché proposent des solutions d’autorisation centralisée éprouvées, comme notre partenaire Axiomatics, qui propose notamment une solution d’orchestration dans des contextes Zero Trust ou notre partenaire Ping Identity avec sa solution Ping Authorize.


    Mais comment cela fonctionne concrètement ?


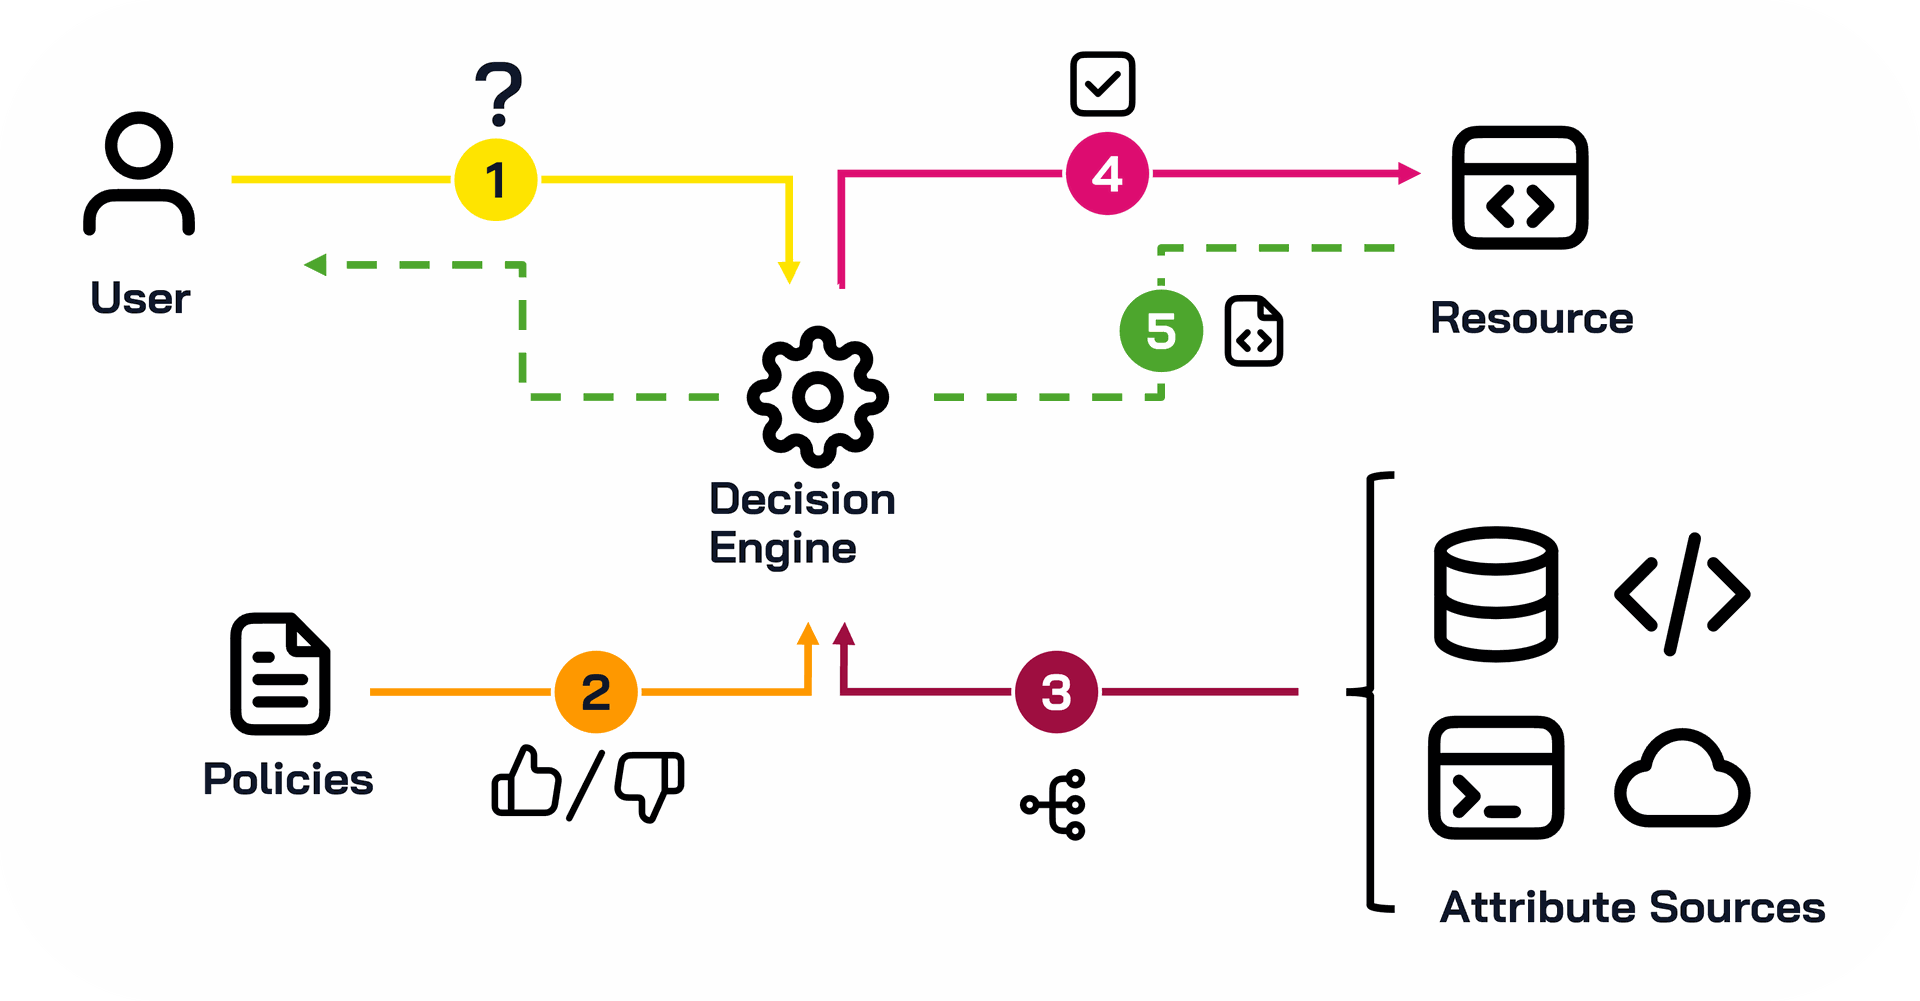
    L’idée est de faire passer ses requêtes dans un moteur de décision qui va faire appliquer des politiques d’accès. Le point de décision choisit s’il laisse passer les requêtes, et donne accès ou non à la ressource demandée.

    Enfin, la ressource en question retransite par le moteur de décision (ce qui permet d’appliquer des politiques sur le partage des informations sensibles) et est ensuite transférée à l’utilisateur final.


    Le schéma suivant illustre ce cas d’usage.

    Cliquez sur l’image pour l’agrandir
    1. L’utilisateur demande accès à une application ou une ressource
    2. Le moteur compare la requête avec les politiques définies par l’organisation
    3. Afin d’évaluer au mieux la requête dans le contexte de l’utilisateur en temps réel, le moteur de décision cherche d’autres sources d’attributs (historique de l’utilisateur, heure de connexion, provenance de la requête…)
    4. Le moteur tranche, et dans le cas présent, fait suivre la demande d’accès
    5. La ressource est accordée par l’application, et le moteur retourne la ressource demandée à l’utilisateur


    L’intérêt d’appliquer le principe d’autorisation centralisée réside dans la granularité qu’apporte ce type de système a votre organisation. Avec des politiques ajustées et des sources d’attributs variées, il est possible de prendre en compte le contexte de l’utilisateur en temps réel.


    De plus, avec la précision des politiques, il devient désormais possible d’effectuer un contrôle des données « sortantes », ce qui renforce de plus la protection des données sensibles, et d’autant la conformité de l’entreprise vis-à-vis de ses engagements de confidentialité.


    Bien sûr, afin de tirer parti au mieux des systèmes d’autorisation centralisés, il est conseillé de procéder à de nombreux tests afin de se conformer à tous les cas d’usage possible.


    Conclusion


    Chez Ariovis, nous croyons en la création de valeur par l’amélioration de l’efficacité opérationnelle des différentes équipes.

    Nous avons abordé dans cet article les risques que l’« hidden IAM » font peser sur votre organisation :

    • Perte de visibilité sur les accès
    • Maintenance plus complexe
    • Conformité plus complexe à assurer

    La Centralisation des autorisations est une solution efficace qui permet de répondre à cette problématique. En standardisant les autorisations, vous permettez à votre organisation de garder le contrôle parmi les accès distribués, et donc de mieux accompagner vos équipes métiers.

    Gagnez du temps. Soyez plus efficaces. Ne réinventez pas la roue des autorisations à chaque application : centralisez, auditez, économisez et surtout restez connectés pour en savoir plus.


    When Security meets Business –  Ariovis par Mathieu Lebrun
     

  • Ariovis X Axiomatics

    Ariovis X Axiomatics

    Ariovis et Axiomatics annoncent leur partenariat stratégique pour renforcer la gouvernance des accès.

    Paris, le 8 avril 2025 – Ariovis, cabinet de conseil indépendant spécialisé en cybersécurité et gestion des identités (IAM), officialise aujourd’hui son partenariat avec Axiomatics, acteur mondial de référence en matière de FGA (fine-grained authorization) (ABAC). Ensemble, ils unissent leurs expertises pour accompagner les entreprises dans la mise en œuvre de stratégies d’accès innovantes, sécurisées et agiles. 

    Une réponse aux nouveaux défis cyber

    Dans un contexte où la transformation numérique s’accélère, les organisations font face à une complexité croissante dans la gestion des accès. Alors que 68 % des violations de données sont liées à des erreurs humaines non intentionnelles, l’adoption de modèles de contrôle d’accès dynamiques devient essentielle.

    Ce partenariat vise à proposer aux clients d’Ariovis des solutions d’autorisation centralisées, adaptatives et robustes, capables de s’intégrer à des environnements complexes comme les API Mesh ou les systèmes multicloud. En s’appuyant sur la technologie Axiomatics, Ariovis renforce son accompagnement sur des projets à forte valeur stratégique : mise en œuvre du modèle Zero Trust, sécurisation des données sensibles, et pilotage des politiques d’accès en temps réel.

    Une vision commune : faire de la sécurité un levier business

    Ce rapprochement repose sur des valeurs partagées : excellence, innovation, transparence et impact. Les deux entreprises partagent une même conviction : la cybersécurité ne doit plus être perçue comme une contrainte, mais comme un levier de performance.

    « Chez Ariovis, nous pensons que la connaissance est une forme de défense. Ce partenariat avec Axiomatics nous permet d’allier innovation technologique et approche humaine pour faire de l’autorisation un atout stratégique pour nos clients », déclare Matthieu Filizzola, fondateur d’Ariovis.

    « Notre collaboration avec Ariovis s’inscrit dans notre volonté de développer un écosystème de partenaires experts, capables d’intégrer nos solutions avec une compréhension fine des enjeux métiers et techniques »,ajoute Jim Barkdoll, CEO d’Axiomatics.

    À propos d’Ariovis

    Ariovis est un cabinet de conseil français indépendant spécialisé dans la cybersécurité, la gouvernance des identités (IAM) et la transformation numérique sécurisée. Ariovis accompagne les organisations dans la maîtrise de leurs risques, la gestion de leurs accès et l’alignement de leur sécurité avec leurs enjeux business.

    🔗 www.ariovis.fr

    À propos d’Axiomatics

    Axiomatics est un leader mondial des solutions FGA (fine-grained authorization) basées sur le modèle ABAC. Grâce à sa technologie, Axiomatics permet aux entreprises de définir et d’appliquer des politiques d’accès précises, dynamiques et adaptables à tous types d’environnements.

    🔗 www.axiomatics.com

  • Netwrix Identity Manager (anciennement Netwrix Usercube)

    Netwrix Identity Manager (anciennement Netwrix Usercube)

    Depuis le 2 avril 2025, Netwrix annonce une évolution majeure dans sa stratégie produit avec le changement de nom de Netwrix Usercube qui devient Netwrix Identity Manager.

    Les raisons de cette évolution :

    • Permettre aux clients de résoudre plusieurs problématiques avec une solution unique
    • Augmenter la valeur ajoutée et réduire le taux de désabonnement afin de soutenir la croissance commerciale de Netwrix et de ses partenaires
    • Optimiser la gestion du portfolio en intégrant les produits et les équipes R&D
    • Simplifier la communication autour des produits Netwrix
    • Assurer une cohérence dans la nomenclature des produits
    • Refléter plus précisément la valeur et les fonctionnalités des solutions
    • Faciliter l’évolution future des produits
    💡

    Cette transition s’inscrit dans une démarche globale de simplification et d’optimisation du portfolio Netwrix.